
Чтобы получить адрес вида имя@своякомпания.ru, нужны три вещи: зарегистрированный домен в зоне .RU, доступ к управлению его DNS-зоной и подключённый почтовый сервис.
Заводить отдельный почтовый сервер для этого не требуется — достаточно изменить несколько DNS-записей, которые укажут интернету, куда доставлять письма вашего домена.
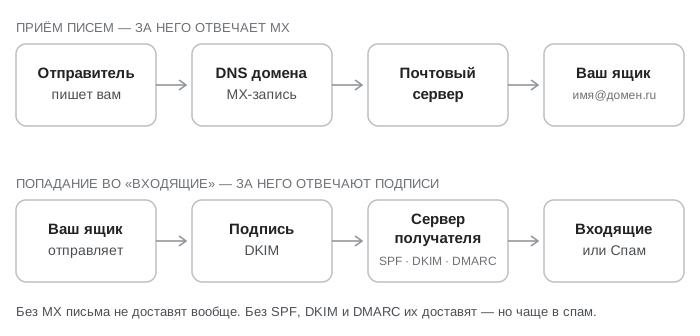
MX отвечает за приём почты на домен. За то, попадёт ли отправленное письмо во «Входящие» или в спам, отвечают SPF, DKIM и DMARC.
Что понадобится, чтобы получить ящик на своём домене .RU
Домен должен быть зарегистрирован и оплачен на текущий период — если срок регистрации истёк, ни один почтовый сервис домен не подключит. Проверить статус и дату окончания можно через WHOIS по домену; это первый шаг диагностики, который рекомендует и справка Яндекса.
Второе — доступ к DNS-зоне домена. Обычно управление DNS находится в личном кабинете регистратора (REG.RU, RU-CENTER/NIC.RU и др.) либо у хостинг-провайдера, если домен делегирован на его NS-серверы. Там вы будете создавать MX-, TXT- и прочие записи.
Третье — выбранный почтовый сервис. Домен можно подключить к внешней почте (Яндекс 360, Mail для бизнеса от VK) либо к почте регистратора или хостера, у которого домен обслуживается. Внешний сервис даёт больше функций, почта у регистратора — меньше движений при настройке.
Какие почтовые сервисы подойдут для домена .RU
Яндекс 360
Основной вариант для российского домена. Бесплатного тарифа с апреля 2023 года нет. Для организаций менее 250 сотрудников с 15 апреля 2025 года действуют тарифы «Стартер» — 299 ₽ за пользователя в месяц, «Стандарт» — 519 ₽ и «Advanced» — 1399 ₽. Дополнительно есть комплексный тариф «Яндекс 360 с Браузером для организаций» — в вариантах «Оптимальный» и «Расширенный», от 669 ₽ за пользователя в месяц.
Оплата списывается ежедневно равными долями, за добавленных в середине месяца пользователей переплаты нет. В почтовую часть подписки входят безлимитный ящик на своём домене, защита от спама и фишинга, делегированные ящики, транспортные правила, чёрные и белые списки через API и предупреждение о письмах с внешних адресов.
Mail для бизнеса (VK WorkMail)
Есть бесплатный тариф: до 5 пользователей, общий Диск 3 ГБ, без общих ящиков, восстановления писем и интеграций. Важная оговорка: если аккаунт на бесплатном тарифе не проявляет активности 6 месяцев, он автоматически удаляется. В платных тарифах доступны безлимитный ящик, брендирование интерфейса, интеграция с Active Directory, SMTP Relay, восстановление удалённых писем. Стоимость считается как цена за пользователя, умноженная на их число; при оплате сразу за год даётся скидка до 20 %.
Почта у REG.RU и хостеров
REG.RU предлагает линейку почтовых тарифов Mail-1…Mail-5: тарифицируется сам тариф, а не число пользователей, в пакет входят управление DNS и MX-записями, поддержка DKIM и DMARC, SSL, авторезервное копирование, импорт писем, календарь CalDAV и автоответчики. У хостеров (Beget, Timeweb, Masterhost и др.) почта для домена обычно идёт в составе тарифа виртуального хостинга с неограниченным числом ящиков. У большинства тестовых периодов есть ограничение на исходящие письма — например, у REG.RU на тесте действует лимит 10 исходящих писем в сутки.
Как подключить домен к Яндекс 360: пошагово
Сначала добавьте домен в административной панели admin.yandex.ru и подтвердите владение им — проще всего через TXT-запись, значение которой сервис выдаёт после добавления домена. Запись публикуется в панели управления DNS у регистратора, обычно на корне домена.
Дальше создайте MX-запись, после неё — SPF, затем DKIM. Если нужно, назначьте домен основным. Каждый шаг занимает минуту, но между ними нужно дождаться, пока изменения разойдутся по DNS.
Если домен делегирован на NS-серверы Яндекса, MX-запись настроится автоматически, вручную её создавать не нужно. В остальных случаях правки вносятся в панели регистратора или хостера.
Какие MX-записи прописать и где
Для Яндекс 360 значение MX-записи — mx.yandex.net. с точкой в конце (если панель сама её не добавляет). Приоритет — 10, если поле доступно только с другим приоритетом — любой ненулевой. Имя хоста или поддомена — @ (в отдельных панелях это имя домена с точкой либо пустое поле). TTL, если поле обязательно для заполнения, — 21600.
Перед созданием новой MX-записи старые записи MX нужно удалить: если в ответе DNS останется несколько MX, письма могут уходить не туда. MX-запись не должна указывать на CNAME или алиас — только на хостнейм, у которого есть A-запись.
Проверить результат можно утилитой dig или через веб-сервис digwebinterface.com: корректный ответ выглядит как example.ru. 20755 IN MX 10 mx.yandex.net. Любые лишние MX-записи в ответе — ошибка, их удаляют.
SPF, DKIM и DMARC: зачем они и что будет без них
MX отвечает только за приём почты. За то, чтобы ваши письма не попадали в спам и от вашего имени не писали мошенники, отвечают три TXT-записи.
SPF перечисляет серверы, которым разрешено отправлять письма от имени домена. Пример для Яндекса: v=spf1 redirect=_spf.yandex.net или v=spf1 include:_spf.yandex.net ~all. Квалификатор в конце задаёт строгость: ~all — мягкое несоответствие (рекомендуется на старте), -all — жёсткий отказ, ?all — нейтральное поведение. Ключевое правило: SPF-запись у домена может быть только одна. Если она уже существует, её редактируют и дополняют через include:, вторую создавать нельзя — две SPF-записи делают правило недействительным.
DKIM ставит на исходящие письма криптоподпись, привязанную к домену. В Яндексе запись публикуется как TXT с именем mail._domainkey и значением вида v=DKIM1; k=rsa; t=s; p=<открытый ключ>, TTL 21600. Селектор DKIM в DNS должен совпадать с тем, что настроен на почтовом сервере: несовпадающий селектор — одна из типовых причин попадания в спам при полностью заполненных записях.
DMARC объединяет SPF и DKIM и задаёт политику обработки писем, которые не прошли ни одну из проверок. Публикуется TXT-записью с именем хоста _dmarc, например v=DMARC1; p=reject; rua=mailto:.... Практика такая: начинать с p=none, две-три недели читать отчёты, приходящие на указанный адрес, и лишь потом ужесточать политику до quarantine или reject.
Без MX почта не доставляется вообще. Без SPF, DKIM и DMARC растёт риск подделки отправителя, письма чаще уходят в спам, а домен легко использовать в чужих рассылках от вашего имени.
Как проверить, что почта заработала
Отправьте письмо со своего нового ящика на внешний адрес — например, на Gmail — и в меню «Показать оригинал» проверьте строки аутентификации: должны быть spf=pass, dkim=pass и dmarc=pass. Затем убедитесь, что письмо не только ушло, но и пришло: ответьте на него с внешнего адреса на свой домен.
Для проверки качества отправки есть сервис mail-tester.com: отправляете письмо на сгенерированный адрес и получаете отчёт со списком проблем и рекомендаций.
Почему письма уходят в спам
Частые причины при внешне корректных записях: отправка через SMTP без авторизации в доменном ящике; письма с сайта через хостинговую отправку без Return-Path; две SPF-записи или несовпадающий селектор DKIM; MX-запись, указывающая на CNAME.
Отдельная ловушка — тестовые периоды почты у хостеров с урезанным лимитом исходящих писем: письма уходят, но их количество ограничено, из-за чего при проверке рассылок вы можете решить, что почта не работает.
Если почту раньше принимал хостинг, при смене MX локальную почтовую службу на исходном хостинге нужно отключить — иначе возникает конфликт между локальными и внешними получателями, и часть писем не доставляется.
Через какое время применяются изменения DNS
Яндекс предупреждает: на распространение изменённых DNS-записей может уйти до 72 часов, и проверять их раньше этого срока не стоит. TTL 21600 секунд — это 6 часов, рекомендованное значение при настройке записей под Яндекс.
На практике многое зависит от записи: TXT для подтверждения домена обычно подхватывается за 10–15 минут, а MX и SPF могут разойтись заметно дольше. При переезде на другой почтовый сервис снижают TTL MX-записи заранее, за сутки, чтобы смена подхватилась за минуты, а не за часы. Новые SPF и DKIM публикуют одновременно со сменой MX, а старые ящики держат ещё несколько дней — часть отправителей продолжает кэшировать старый MX.